Saturday, May 2, 2026

IsDB-BISEW আইটি স্কলারশিপ (IT Scholarship) প্রোগ্রামের বাছাই পরীক্ষা

IsDB-BISEW আইটি স্কলারশিপ (IT Scholarship) প্রোগ্রামের বাছাই পরীক্ষা

আইএসডিবি বাংলাদেশে মুসলিম শিক্ষার্থীদের এটি একটি উন্নত বিশাল সুযোগ


ISDB-BISEW কি?

ইসলামিক ডেভেলপমেন্ট ব্যাংক-বাংলাদেশ ইসলামিক সলিডারিটি এডুকেশনাল ওয়াকফ (আইএসডিবি-বিআইএসইডব্লিউ) ইসলামিক ডেভেলপমেন্ট ব্যাংক, জেদ্দা, সৌদি আরব এবং বাংলাদেশ সরকারের মধ্যে একটি চুক্তির পর প্রতিষ্ঠিত হয়েছিল। আইএসডিবি-বিআইএসইডব্লিউ শিক্ষা, মানবসম্পদ উন্নয়ন এবং প্রাতিষ্ঠানিক শক্তিশালীকরণের ক্ষেত্রে প্রকল্প উদ্যোগের অর্থায়ন এবং বাস্তবায়নের দায়িত্ব নেয়।

     IsDB-BISEW IT স্কলারশিপ প্রোগ্রাম কি?

এটি একটি প্রযুক্তি দক্ষতা উন্নয়ন প্রকল্প যার অধীনে বৃত্তি বিজয়ীদের আইটি বিষয়ে বিভিন্ন সময়কালের প্রশিক্ষণ প্রদান করা হয় যার ফলে একটি সার্টিফিকেট বা পেশাদার ডিপ্লোমা হয়। আইটি স্কলারশিপ প্রোগ্রামের গ্রাজুয়েটরা দেশে এবং বিদেশে বিভিন্ন প্রতিষ্ঠানে আইটি পেশাদার হিসেবে নিযুক্ত হন।

     একজন প্রার্থী এই প্রোগ্রাম থেকে কি সুবিধা পাবেন?

নির্বাচিত প্রার্থীরা ঢাকা বা চট্টগ্রামের যেকোনো একটি প্রিমিয়ার ট্রেনিং ইনস্টিটিউটে ডিপ্লোমা লেভেল কোর্সে অংশগ্রহণের মাধ্যমে প্রশিক্ষণ নেওয়ার সুযোগ পাবেন। আর্থিক দিক থেকে, এই কোর্সগুলির মূল্য আনুমানিক টাকা। শুধুমাত্র প্রশিক্ষণের জন্য 200,000।

     বৃত্তি কভার হবে কি?

বৃত্তি প্রদান করা প্রতিটি কোর্সের জন্য সম্পূর্ণ টিউশন ফি (পাঠ্যপুস্তক সহ) কভার করে। প্রশিক্ষণ চলাকালীন খাবার, বাসস্থান এবং পরিবহনের জন্য প্রার্থীর যে খরচ হবে তা বৃত্তিটি কভার করে না।

     বছরে কতবার শিক্ষার্থী গ্রহণ করে?

একটি প্রোগ্রাম বছরে 5 বার ছাত্র গ্রহণ করা হবে। পূর্বের প্রচেষ্টায় ব্যর্থ হলে প্রার্থীরা একাধিক গ্রহণে আবেদন করতে পারে।

     কারা বৃত্তির জন্য আবেদন করতে পারে?

এই বৃত্তি শুধুমাত্র মুসলিম যুবকদের জন্য যারা ইতিমধ্যেই স্নাতক (পাস কোর্স/অনার্স)/ফাজিল বা মাস্টার্স/কামিল ডিগ্রি পরীক্ষা বা সিভিল/কম্পিউটার/টেলিকমিউনিকেশন/ইলেকট্রনিক্স ইঞ্জিনিয়ারিং-এ 4-বছরের ডিপ্লোমা পাস করেছেন।

     বৃত্তির জন্য আবেদন করার জন্য প্রার্থীদের কি পূর্বে কম্পিউটিং জ্ঞান থাকতে হবে?

কম্পিউটিং সম্পর্কে কোন পূর্ব জ্ঞান নেই এমন প্রার্থীরা বৃত্তির জন্য আবেদন করতে পারবেন।

     প্রার্থী নির্বাচন প্রক্রিয়ার সাথে জড়িত পদক্ষেপগুলি কী কী?

আইএসডিবি-বিআইএসইডব্লিউ স্কলারশিপ প্রোগ্রামের অধীনে প্রার্থী নির্বাচন প্রক্রিয়ার সাথে জড়িত পদক্ষেপগুলি নিম্নরূপ:

         apply.IsDB-BISEW.info ওয়েব লিঙ্কে গিয়ে অনলাইনে আবেদন করুন
         ফর্ম পূরণ করার আগে প্রদত্ত নির্দেশাবলী সাবধানে পড়ুন। আপনার একাডেমিক সার্টিফিকেট/মার্ক-শীট এবং আপনার জাতীয় পরিচয়পত্র হাতে রাখুন কারণ ফর্মটি পূরণ করতে আপনার এগুলোর প্রয়োজন হবে
         প্রার্থীকে উল্লিখিত বিকাশ অ্যাকাউন্ট নম্বরে আবেদন ফি হিসাবে বিকাশের মাধ্যমে 100 টাকা দিতে হবে। বিকাশ লেনদেন আইডি সহ ফর্মে প্রয়োজনীয় তথ্য লিখুন এবং সাবমিট বোতামে ক্লিক করুন
         স্ক্রিনে দেখানো অ্যাডমিট কার্ডের দুটি কপি প্রিন্ট আউট করুন এবং অ্যাপটিটিউড টেস্টের জন্য উপস্থিত হলে উভয় কপি পরীক্ষা কেন্দ্রে নিয়ে আসুন।
         আপনি যদি সমস্ত প্রয়োজনীয় তথ্য সঠিকভাবে প্রবেশ করেন এবং আপনি স্কলারশিপের জন্য যোগ্য হন তবে আপনাকে ইন্টারভিউ/অ্যাপটিটিউড টেস্ট বা প্রোগ্রাম কর্তৃপক্ষের প্রয়োজন অনুসারে অন্য কোনও স্ক্রীনিং প্রক্রিয়ায় উপস্থিত হওয়ার জন্য সংক্ষিপ্ত তালিকাভুক্ত করা হবে।
         আপনি যদি সমস্ত স্ক্রিনিং প্রক্রিয়া পাস করেন তবে আপনাকে বৃত্তির জন্য নির্বাচিত করা হবে


     কিভাবে প্রবেশপত্র ডাউনলোড করবেন?

প্রবেশপত্র ডাউনলোড করতে অনুগ্রহ করে নিম্নলিখিত লিঙ্কে যান: http://apply.isdb-bisew.info/candidateInformation/findadmitcard

     প্রশিক্ষণ কোথায় অনুষ্ঠিত হবে?

প্রশিক্ষণ কোর্স ঢাকা ও চট্টগ্রামে অনুষ্ঠিত হবে।

     কে প্রশিক্ষণ কোর্স প্রদান?

আগের রাউন্ডে, ঢাকা ও চট্টগ্রামে অবস্থিত বিভিন্ন আইটি প্রশিক্ষণ প্রতিষ্ঠান, যেমন, AT Computer Solution Ltd, Bangladesh IT Institute, Bhuiyan IT Ltd, Dhanmondi, BIRDS A&Z LIMITED, Center for Computer Studies Ltd., Cogent, Daffodil Institute of IT ( চট্টগ্রাম), ডট কম সিস্টেমস, জেনুইটি সিস্টেমস লিমিটেড, ম্যাক্রো সফটওয়্যারস লিমিটেড (চট্টগ্রাম), ঢাকার নিউ হরাইজনস সিএলসি, নিউ ভিশন ইনফরমেশন টেকনোলজি লিমিটেড (চট্টগ্রাম), পিপলএনটেক লিমিটেড, স্টার কম্পিউটার সিস্টেমস লিমিটেড, দ্য কম্পিউটার লিমিটেড ডিএইচকে, এবং ইউএস সফটওয়্যার লিমিটেড প্রশিক্ষণ কোর্স প্রদান করছে। প্রোগ্রামের মানের প্রয়োজনীয়তা এবং শিল্পে তাদের খ্যাতির উপর ভিত্তি করে প্রোগ্রাম কর্তৃপক্ষ বিশেষভাবে এই প্রতিষ্ঠানগুলিকে নির্বাচন করেছে। অন্যান্য মানের আইটি প্রশিক্ষণ ইনস্টিটিউটগুলি যখন প্রয়োজন হবে তখন তালিকাভুক্ত করা হবে।

     কিভাবে প্রশিক্ষণ বিতরণ করা হবে?

আইটি স্কলারশিপ প্রোগ্রামের অধীনে প্রশিক্ষণ টিএসপি প্রাঙ্গনে ব্যক্তিগত ক্লাসের মাধ্যমে বা অনলাইন ক্লাসের মাধ্যমে বিতরণ করা যেতে পারে।

     দিনের কোন সময়ে প্রশিক্ষণ অনুষ্ঠিত হবে?

সমস্ত প্রশিক্ষণ কোর্স সকালের স্লটে (সকাল 9.00 থেকে 1.00 pm) অথবা বিকেলের স্লটে (3.00 pm থেকে 7.00 pm) পরিচালিত হবে।

     অ্যাপটিটিউড টেস্ট বলতে কী বোঝায়?

প্রার্থীর মৌলিক শিক্ষাগত যোগ্যতার মূল্যায়ন করার জন্য, প্রকল্প কর্তৃপক্ষ একাধিক পছন্দের প্রশ্ন (MCQ) বিন্যাসে এই যোগ্যতা পরীক্ষাটি পরিচালনা করবে। অ্যাপটিটিউড টেস্টে দুটি বিভাগ থাকবে - পরিমাণগত (বাংলায়) বিভাগ এবং ইংরেজি বিভাগ।


পরীক্ষায় কোন পাস মার্ক আছে?

পরীক্ষার জন্য কোনো পাস বা ফেল নম্বর থাকবে না। পরিবর্তে, সফল প্রার্থীদের বাছাই করার জন্য একটি পার্সেন্টাইল র‌্যাঙ্কিং পদ্ধতি গ্রহণ করা হয়েছে।

     প্রকল্পে নিয়োগ সহায়তা প্রদান করা হয়?

ISDB-BISEW স্নাতকদের লাভজনক চাকরিতে নিয়োগের জন্য প্রকল্পটির একটি সেল রয়েছে। সেলটি নিয়োগকারীদের সাথে ঘনিষ্ঠ সম্পর্ক বজায় রাখে এবং স্নাতকদের জন্য একটি সাক্ষাত্কারের ব্যবস্থা করার জন্য ক্রমাগত কাজ করে। প্রকল্পটি 92% প্লেসমেন্ট রেট উপভোগ করে। প্লেসমেন্ট সেল CareerHub (https://careerhub.isdb-bisew.info) নামে একটি ডেডিকেটেড ওয়েব-ভিত্তিক কাজের সাইট বজায় রাখে। শুধুমাত্র IsDB-BISEW-এর স্নাতকরা এই সাইটে তাদের CV পোস্ট করতে পারেন। নিয়োগকর্তারা এই সাইট থেকে সিভি বাছাই করে এবং ইন্টারভিউ এবং চূড়ান্ত চাকরির জন্য প্রার্থীদের নির্বাচন করে।


  1. IsDB-BISEW কি?
    • Islamic Development Bank-Bangladesh Islamic Solidarity Educational Wakf (IsDB-BISEW) বাংলাদেশ সরকার এবং ইসলামিক ডেভেলপমেন্ট ব্যাংক, জেদ্দা, সৌদি আরব এর যৌথ উদ্যোগে ১৯৮৭ সালে প্রতিষ্ঠিত হয়। বাংলাদেশের সুবিধাবঞ্চিত বিপুল জনগোষ্ঠীকে বর্তমান তথ্য প্রযুক্তি ও কারিগরি শিক্ষা খাতে বিশ্বের সাথে তাল মিলিয়ে চলা ও নিজেদের দক্ষতাকে দেশে-বিদেশে কাজে লাগানোর লক্ষ্যে IsDB-BISEW নিজস্ব অর্থায়নে কর্মমূখী শিক্ষা ও প্রাতিষ্ঠানিক সমৃদ্ধির ক্ষেত্রে বিভিন্ন প্রকল্প প্রনয়ন, অর্থায়ন ও বাস্তবায়ন করে থাকে।
  2. IsDB-BISEW IT Scholarship Program কি?
    • এটি একটি শিক্ষা প্রকল্প এবং এই কর্মসূচির লক্ষ্য হল উচ্চমানের আন্তর্জাতিক প্রতিযোগিতামূলক এবং পেশাদার স্তরের আইটি প্রশিক্ষণ প্রদানের মাধ্যমে মেধাবী মুসলিম যুবকদের কর্মসংস্থান বাড়ানো। IsDB-BISEW IT Scholarship Program ২০০৩ সাল থেকে বাংলাদেশের মুসলমান শিক্ষার্থীদের তথ্যপ্রযুক্তি ক্ষেত্রে ১-বছর মেয়াদী প্রশিক্ষণ প্রদানপূর্বক আন্তর্জাতিক মানসম্পন্ন IT Professional তৈরী করছে, যাদের অধিকাংশই তথ্যপ্রযুক্তি পেশায় কর্মরত আছে। এ পর্যন্ত ১৬,৮১৫ জন সফল ভাবে IT Professional হয়ে দেশ এবং বিদেশে ৩,২৫৪ টিরও বেশি সংস্থায় কর্মরত রয়েছে।
  3. কারা Scholarship এর জন্য আবেদন করতে পারবে?
    • স্নাতক/ফাজিল/মাস্টার্স/কামিল এবং ৪-বছর মেয়াদী ডিপ্লোমাইন-ইঞ্জিনিয়ারিং (শুধুমাত্র কম্পিউটার/ টেলিকমিউনিকেশন/ ইলেক্ট্রনিক্স/ সিভিল/ আর্কিটেকচার/ সার্ভে/ কন্সট্রাকশন) পাস প্রার্থীরা আবেদন করতে পারবে ।
    • ডাক্তার, বিএসসি ইঞ্জিনিয়ার, আইনজীবী ও চাকরিরত প্রার্থীদের জন্য এই Scholarship প্রযোজ্য নয়।
  4. আবেদনকারীর বয়স সীমা কত ?
    • সর্বোচ্চ ৩০ বছর।
  5. এ Scholarship এর আওতায় কি আর্থিক সুবিধা থাকবে?
    • এ প্রকল্পের আওতায় জনপ্রতি প্রশিক্ষণ খরচ ২ লক্ষ টাকা ব্যয় হয়, যা সম্পূর্ণ ভাবে IsDB-BISEW বহন করে ।
  6. IsDB-BISEW IT Scholarship এ আবেদনের জন্য কি কম্পিউটার/ইনফরমেশন টেকনোলজি দক্ষতার প্রয়োজন?
    • IT Professional Diploma কোর্স করার জন্য কম্পিউটার বিষয়ক পূর্বধারণা থাকা আবশ্যক নয়। কম্পিউটার ব্যবহারের অভিজ্ঞতা বা দক্ষতা না থাকলেও আবেদন করা যাবে ।
  7. কিভাবে প্রার্থী নির্বাচন করা হবে?
    • লিখিত ও মৌখিক পরীক্ষার ভিত্তিতে প্রার্থী নির্বাচন করা হবে।
  8. লিখিত ও মৌখিক পরীক্ষা কোথায় অনুষ্ঠিত হবে?
    • লিখিত ও মৌখিক পরীক্ষা ঢাকা ও চট্টগ্রামে অনুষ্ঠিত হবে। MCQ পদ্ধতিতে গণিত ও ইংরেজি বিষয়ের উপর পরীক্ষা নেওয়া হয় |
  9. প্রশিক্ষণ কোথায় দেয়া হবে?
    • ঢাকা, চট্টগ্রাম মহানগরীতে মনোনীত ট্রেনিং সেন্টারসমূহে প্রশিক্ষণ দেয়া হবে।
  10. প্রশিক্ষণ কোন সময় হবে?
    • প্রশিক্ষণের সময় সকাল ৯.০০ থেকে বেলা ১.০০ অথবা বেলা ৩.০০ থেকে সন্ধ্যা ৭.০০। সপ্তাহে ৬ দিন ক্লাস অনুষ্ঠিত হয়।
  11. প্রশিক্ষণ শেষে কর্মসংস্থানের ব্যাপারে কোন সহযোগিতা করা হয় কি?
    • প্রশিক্ষণ শেষে কৃতকার্য শিক্ষার্থীদের কর্মসংস্থানের বিভিন্ন উদ্যোগ গ্রহণ করা হয় । এ লক্ষ্যে IsDB-BISEW এর Placement Cell সক্রিয় ভূমিকা পালন করে যাচ্ছে ।


যেভাবে কণ্ঠস্বর নকল প্রতারণার ‘ফাঁদ’ থেকে বাঁচবেন


কৃত্রিম বুদ্ধিমত্তার সাহায্যে পরিচিতজনের কণ্ঠস্বর হুবহু নকল করে একটি ভয়েস পাঠিয়ে প্রতারণা করার চেষ্টা হতে পারে। এই অভিনব পদ্ধতি এতটাই নিখুঁতভাবে করা হয় যে, সাধারণ মানুষের পক্ষে তা ধরা অসম্ভব। তেমনি ইউটিউবের ভিডিও লাইক করতেই ৩৩ লাখ খুঁইয়েছেন এক তরুণী! 

সম্প্রতি এআই ভয়েস ক্লোনিং দিয়ে জালিয়াতি বেড়েছে। পরিচিতজনের কণ্ঠস্বর নকল করে বিভিন্ন ছদ্মবেশে, নানান গালগল্পে, ইমোশনাল বা বেদনাদায়ক কাহিনি বলে প্রতারণা করছে প্রতারক চক্র। বিশেষ করে চক্রগুলো জোর দিচ্ছে জরুরি টাকার প্রয়োজনীয়তায়। অনেকেই এই ফাঁদে পড়ে হারাচ্ছে লাখ লাখ টাকা। এমনকি জানতে চাওয়া হয় আপনার ব্যক্তিগত তথ্যও। 

এআই ভয়েস ক্লোনিং জালিয়াতি কী?

এআই ভয়েস ক্লোনিংয়ের আরেক নাম ভয়েস সিন্থেসিস বা ভয়েস মিমিক্রি। আসলে এটি একটি প্রযুক্তি, যা মেশিন লার্নিং বা আর্টিফিশিয়াল ইন্টেলিজেন্স ব্যবহার করে, যে কোনো ব্যক্তির কণ্ঠস্বর হুবহু নকল করে। এই প্রযুক্তির জন্য প্রয়োজন সামান্য পরিমাণে ভয়েস ডেটা। 

আর যার ভয়েস নকল করা হচ্ছে, তার কণ্ঠস্বর। একাধিক ফ্রি এবং পেইড টুল রয়েছে, যার দ্বারা একজনের গলার নকল খুব সহজেই অন্যজন করে ফেলছেন। 

এ ধরনের প্রতারণা এড়াতে চাইলে ভয়েস নোট অনলাইনে রাখা যাবে না।  এ ছাড়া যখনই এই ধরনের কল এলে বিশ্বাস না করে সেই ব্যক্তির আসল নম্বরে দিয়ে বিষয়টি নিশ্চিত হোন এবং পুরো বিষয়টা জেনে নেওয়ার চেষ্টা করুন। যদি কেউ ফোন করে আপনার বন্ধু, আত্মীয়-পরিজন বলে দাবি করে টাকা চায়। তবে টাকা পাঠানোর আগে আসল ঘটনা জেনে নিতে হবে।

ঘরে বসে আয়ের মাধ্যম ফ্রিল্যান্সিং


সহজ কথায়, ফ্রিল্যান্সিং হলো ইন্টারনেটের সাহায্যে ঘরে বসে অন্য কারো কাজ করে দেওয়া এবং সেখান থেকে আয় করা। 

ফ্রিল্যান্সিং বলতে বুঝায় : 
- মুক্তপেশা এবং আপনি যে বিষয়ে স্কিলড সে বিষয় নিয়ে কাজ করতে পারবেন। 
- অফিস মেইনটেইন করতে হয় না কিন্তু ঘরে বসে কাজ করতে হয়। 
- পরিপূর্ণ স্বাধীনতা কিন্তু বায়ারকে ডেটলাইন অনুসারে কাজ জমা দিতে হবে। 
- যতখানি কাজ করবেন ঠিক ততখানি পারিশ্রমিক পাবেন কিন্তু কাজের মান হতে হবে আন্তর্জাতিকমানের। 
- ঘরে বসে ফ্রিল্যান্সিং মার্কেটপ্লেস (ফাইভার, আপওয়ার্ক, ফ্রিল্যান্সার ডট কম, নাইনটি নাইন ডিজাইন ইত্যাদি) থেকে আয় করা যায়। 

ফ্রিল্যান্সিং হিসেবে ক্যারিয়ার গড়তে চাইলে কিছু কাজের স্কিল থাকতে হবে। যেমন- সার্চ ইঞ্জিন অপটিমাইজেশন (এসইও), ওয়েব ডিজাইন অ্যান্ড ডেভেলপমেন্ট, মোবাইল অ্যাপস ডেভেলপমেন্ট, গ্রাফিক্স ডিজাইন, ভিডিও এডিটিং, কন্টেন্ট রাইটিং ইত্যাদি। 

ফ্রিল্যান্সিং মার্কেটপ্লেসগুলোর মধ্যে অন্যতম জনপ্রিয় একটি অনলাইন মার্কেটপ্লেস হচ্ছে ফাইভার। যেখানে একজন বায়ার তার প্রয়োজন অনুযায়ী বিভিন্ন সার্ভিস নিয়ে থাকে। আমাদের মধ্যে অনেকেই আছেন যারা ভালো কাজ জানেন কিন্তু মার্কেটপ্লেসে কাজ করছেন না বা মার্কেটপ্লেস সম্পর্কে ভালো ধারণা না থাকার কারণে কাজ করতে ভয় পাচ্ছেন। 

আবার আমাদের মধ্যে অনেকেই আছেন যারা অনেকদিন যাবৎ কাজ করছেন, বেশ ভালো কিছু করেছিলেন প্রথমের দিকে কিন্তু এখন আর কাজ পাচ্ছেন না বা আপনাদের গিগ কোনোভাবেই র‍্যাংক করছে না। তাদের জন্য ফাইভারে সফল হওয়ার কয়েকটি সিক্রেট টিপস- 

১. প্রফেশনাল ফাইভার প্রোফাইল তৈরি 
২. গিগ রিসার্চ ও প্রফেশনাল গিগ তৈরি 
৩. গিগ এসইও ও রেঙ্ক  
৪. বায়ার রিকোয়েস্ট সঠিকভাবে পাঠানো
৫. বায়ার কমিনিকেশন
৬. ফাইভার প্রোফাইল থেকে অনলাইনে থাকা 
৭. গিগ মার্কেটিং

ফাইবার মার্কেটপ্লেসের কিছু নিয়ম রয়েছে। সে নিয়মগুলো মেনে না চললে অ্যাকাউন্ট বন্ধ হয়ে যেতে পারে। মার্কেটপ্লেসে কাজ শুরু করার পূর্বে নিয়মগুলো ভালোভাবে জানতে হবে। 

লেখক: বিজয় রায়, ফাইভার এক্সপার্ট।

মোবাইল ব্যাংকিং ও এটিএম কার্ড প্রতারণা এড়াতে করণীয়


যে কোন ধরনের প্রতারণা রোধে বাংলাদেশ পুলিশ সদা সক্রিয়। এ লক্ষ্যে, সন্দেহভাজন প্রতারকদের চিহ্নিত করতে এবং সংগঠিত প্রতারণার ক্ষেত্রে সংশ্লিষ্ট প্রতারকদের আইনের আওতায় আনতে প্রতিনিয়ত কাজ করে যাচ্ছে বাংলাদেশ পুলিশের মাঠ পর্যায়ের বিভিন্ন ইউনিট। তবে, শুধুমাত্র আইন প্রয়োগ করে এ ধরনের অপরাধ সম্পূর্ণভাবে নির্মূল করা খুব সহজ নয়। এক্ষেত্রে, সামাজিক সচেতনতা অত্যন্ত গুরুত্বপূর্ণ ভূমিকা পালন করতে পারে। তাই, আসুন এ ধরণের প্রতারণা এড়াতে কিছু সাধারণ পরামর্শ মেনে চলি।

মোবাইল ব্যাংকিং ও এটিএম কার্ড প্রতারণার ক্ষেত্রে প্রতারক ব্যক্তি নিজেকে বিকাশ, ইউক্যাশ, রকেট, নগদ বা অন্য যেকোন মোবাইল ব্যাংকিং প্রতিষ্ঠানের অথবা আপনার ব্যবহৃত এটিএম কার্ড (ডেবিট/ক্রেডিট) সংশ্লিষ্ট ব্যাংকের হেড অফিস, কোম্পানী অফিস বা আইটি শাখার কর্মকর্তা/কর্মচারী হিসেবে পরিচয় দিতে পারে। প্রতারক ব্যক্তিটি আপনার সঙ্গে অত্যন্ত শুদ্ধ ভাষায় এবং মার্জিতভাবে কথা বলার চেষ্টা করবে।

সিস্টেম মেইনটেনেন্স, তথ্য হালনাগাদ, কাস্টমার ভেরিফিকেশন বা অন্য কোন বিশেষ/জরুরী কারণ দেখিয়ে প্রতারক আপনার বিকাশ, ইউক্যাশ, রকেট, নগদ ইত্যাদির একাউন্টের বা এটিএম কার্ডের (ডেবিট/ক্রেডিট) গোপন পিন নম্বরটি জানতে চাইবে। পিন নম্বরটি তাকে না জানালে আপনার একাউন্টটি বন্ধ/স্থগিত করে দেয়া হবে মর্মে ভয় দেখাবে।

ফ্যাক্টঃ কোন প্রতিষ্ঠান বা প্রতিষ্ঠানের কোন ব্যক্তি (কর্মকর্তা/কর্মচারী) কখনোই আপনার কোন একাউন্টের গোপন পিন নম্বর বা পাসওয়ার্ড জানতে চাইবেন না, এমনকি কেউ সেটি জানতে চাইতে পারেন না।

পরামর্শঃ এ ধরণের কলে বিচলিত না হয়ে কলটি কেটে দিন এবং পরবর্তীতে ঐ নম্বর থেকে আবার কল আসলে কল রিসিভ করা থেকে বিরত থাকুন। প্রতারণার শিকার হলে বিলম্ব না করে নিকটস্থ পুলিশকে অবগত করুন।

সাইবার আক্রমণ রোধের পাঁচটি উপায়

 সপ্তাহের বহুল প্রতীক্ষিত বৃহস্পতিবারের রাত এবং আপনি একটা নির্ভার ইউকেন্ড কাটানোর কথা ভাবছেন। আপনি বিছানায় যাওয়ার জন্য প্রস্তুত এবং চিন্তামুক্ত শুক্রবার সকালে ঘুম ভাঙল যখন আপনার ফোনটি বেজে উঠলো তখন। আপনি আপনার আইটি ম্যানেজারের কাছ থেকে অসাধারণ একটি মেসেজ পেলেন – আপনার কোম্পানি র্যানসামওয়্যার হামলার শিকার হয়েছে।

এতে আপনার ছুটির দিন শুধু নষ্টই হবে না, এর সঙ্গে সঙ্গে আপনাকে একটি সিদ্ধান্তও নিতে হবে। আর আপনার এই সিদ্ধান্ত আপনার কোম্পানির দীর্ঘমেয়াদি পরিচালন, নিয়ন্ত্রক এবং সুনামের ওপর প্রভাব ফেলতে পারে সেকেন্ড, মিনিট কিংবা ঘণ্টার মধ্যে।

সফোস স্টেট অব র্যানসামওয়্যার ২০২১ প্রতিবেদনে দেখা যায়, ৬৬ শতাংশ উৎপাদনশীল ও উৎপাদক প্রতিষ্ঠান স্বীকার করেছে যে ২০২১ সালে সাইবার আক্রমণের জটিলতা বৃদ্ধি পেয়েছে। তাই সাইবার আক্রমণের আশঙ্কার বিষয়টি এখন আর যদি কিংবা কিন্তু পর্যায়ে নেই।

যেহেতু সাইবার আক্রমণগুলো আরও সাধারণ হয়ে উঠছে এবং তাদের জটিলতা বাড়ছে, অনেক এন্টারপ্রাইজ এক্ষেত্রে ‘সাইবার সিকিউরিটি অ্যাস এ সার্ভিস (সিসাস)’ হিসেবে সাইবার নিরাপত্তার সুবিধা নিচ্ছে। এটি এমন একটি নিরাপত্তা মডেল, যেখানে আউটসোর্সড বিশেষজ্ঞরা চাহিদা অনুযায়ী নিরাপত্তার বিষয়টিতে সমাধান প্রদান করেন।

এ ধরনের পরিষেবা ব্যবহার করে প্রতিষ্ঠানগুলো ২৪/৭ সময়ে হুমকি সনাক্তকরণ, নির্ণয় করা এবং রেসপন্স দেখানোর সক্ষমতা নিশ্চিত করতে পারে। সেই সঙ্গে সনাক্তকরণ এবং রেসপন্স (এমডিআর) করতে পারে যা সিসাসের একটি মূল ফিচার হিসাবে কাজ করে।

যদিও এমডিআর সমাধানের একটি মাত্র উপায়। তবুও সিসাস মডেল থেকে পুরোদমে সুবিধা পেতে, প্রতিষ্ঠানের একটি বিস্তারিত রেসপন্স পরিকল্পনা থাকা প্রয়োজন। এমডিআরের সাহায্যে এবং একটি সামগ্রিক রেসপন্স পরিকল্পনার মাধ্যমে কোম্পানি একটি সম্পূর্ণ নিরাপত্তা ক্রিয়াকলাপ তৈরি করতে পারে, যা তাদের তীব্র ও শক্তিশালী হুমকির বিরুদ্ধে সুরক্ষা দেবে।

শক্তিশালী অভ্যন্তরীণ অ্যালাইনমেন্ট এবং সুবিন্যস্ত সহযোগিতা পেতে এখানে সঠিক রেসপন্স পরিকল্পনা বিকাশের পাঁচটি মূল পদক্ষেপ দেয়া হলো:

১) চটপটে থাকুন: এটা মনে রাখতে হবে, ঘটনার রেসপন্স পরিকল্পনার কিছু উপাদানের জন্য একটি নমনীয় পদ্ধতির প্রয়োজন হবে। এমনকি একটি শক্ত পরিকল্পনার সঙ্গে প্রতিষ্ঠানগুলোকে নতুন হুমকির বিবর্তনের সঙ্গে খাপ খাইয়ে নিতে এবং সেই অনুযায়ী তাদের ঘটনার রেসপন্স পরিকল্পনা সংশোধন করতে সক্ষম হতে হবে।

২) ক্রস-টিম সহযোগিতাকে অগ্রাধিকার দিন: একটি সংস্থার সবকিছুই সাইবার আক্রমণের ফলে প্রভাবিত হয়। তাই, সিদ্ধান্ত নেওয়ার প্রক্রিয়া এবং ঝুঁকি মূল্যায়নের সময় সবগুলো দল- অর্থ, আইন, বিপণন, পিআর এবং আইটিসহ অন্যদের যুক্ত করার বিষয়টি নিশ্চিত করা গুরুত্বপূর্ণ।

৩) ভালো একটি আইটির পরিবেশ বজায় রাখুন: একটি শক্তিশালী ও পরিচ্ছন্ন আইটি পরিবেশ ঘটনা ঘটার ঝুঁকি কমিয়ে দেয়। তাই ওপেন রিমোট ডেস্কটপ প্রোটোকল (আরডিপি) পোর্টের মতো অস্বাভাবিক দুর্বলতার সমাধান এবং নিরাপত্তার বিষয়টি নিয়ন্ত্রণ করতে নিয়মিত সেগুলো চেক করা গুরুত্বপূর্ণ।

৪) ইনসিডেন্ট রেসপন্স পরিকল্পনার হার্ডকপি সংরক্ষণ করুন: আপনার হাতে যেন অনাকাঙ্ক্ষিত ঘটনা মোকাবিলার জন্য প্রিন্ট করা কপি থাকে সেটি নিশ্চিত করুন। যদি কোনো কোম্পানি হামলার শিকার হয়, তাহলে সেই কৌশলের ডিজিটাল কপিগুলো যেন এনক্রিপ্ট করা থাকে।

৫) ঘটনার সঙ্গে সঙ্গে এমডিআর বিশেষজ্ঞদের অভিজ্ঞতার সুবিধা নিন: খুবই অভিজ্ঞ অভ্যন্তরীণ নিরাপত্তা দলও এমআরডি অপারেশন দলের কাছ থেকে অসাধারণ সব ইন্ডাস্ট্রি সম্পর্কে তথ্য পেতে পারেন এবং সক্রিয় হামলাকারীদের সঙ্গে সমঝোতা করার কাজটিও শিখতে পারেন। এই পরিষেবার সঙ্গে যুক্তরা বিশেষ হুমকি মোকাবিলার জন্য বিশেষভাবে শিক্ষিত এবং কীভাবে দ্রুত ও দক্ষতার সঙ্গে রেসপন্স করা যায় সেটি তারা জানেন।

গোপন ক্যামেরা শনাক্ত করবেন যেভাবে


অধিকাংশ জায়গায়ই সিসি ক্যামেরা নিরাপত্তার উদ্দেশ্যে ব্যবহৃত হয়ে থাকলেও বেশ কিছু জায়গায় খারাপ উদ্দেশ্যে গোপন ক্যামেরা লাগানো থাকে। নিজের প্রাইভেসি বিপন্ন হওয়ার আগে গোপন নজরদারির ব্যবস্থা আছে কীনা সেটা শনাক্ত করা অবশ্যই জরুরি। কোনো প্রাইভেট প্লেসে এই গোপন ক্যামেরা ব্যবহার করা হচ্ছে কীনা তা বোঝা যাবে নিচের উপায়গুলোর মাধ্যমে:

আয়না বা গ্লাস পরীক্ষা করুন
কোনও প্রাইভেট প্লেসে গেলে প্রথমেই সেখানকার আয়না কিংবা গ্লাস পরীক্ষা করে দেখুন। দেখবেন আয়নাটি কীভাবে বসানো আছে। আয়নাটি কী দেয়ালে ঝোলানো, নাকি দেয়ালে লাগানো? নাকি দেয়ালের সঙ্গে একেবারে খোদাই করা অবস্থায় আছে? টু ওয়ে মিরর বা একপাশে আয়না ও অন্য পাশে স্বচ্ছ এমন গ্লাসগুলো সাধারণত দেয়ালে একেবারে খোদাই করা অবস্থায় থাকে।

আয়নাতে টোকা দিন
আপনার আঙুলের গিঁট দিয়ে আয়নাতে টোকা দিন। আয়না যেহেতু দেয়ালে বসানো আছে, সুতরাং নরমাল আয়না হলে তা সাধারণ ফ্ল্যাট আওয়াজ করবে। কিন্তু টু ওয়ে মিরর হলে আয়নায় আঘাত করলে ফাঁপা শব্দ করবে।

আয়নার ভেতরে খুব কাছে থেকে তাকান
এটা যদি টু ওয়ে মিরর হয় তাহলে আয়নার কাছে চোখ নিয়ে তাকালে আয়নার অন্য সাইড দেখা যাবে। আপনার মুখ আয়নাতে চেপে ধরুন এবং হাত দিয়ে মুখের সাইডে এমনভাবে ব্লক করুন যাতে কোনো আলো আয়নায় না পড়ে। এটা টু ওয়ে মিরর হলে আয়নার অপর পাশে কী আছে আপনি তা দেখতে পারবেন।

লাইট ব্যবহার করুন
কোনো ফ্লাশ লাইট বা সেলফোনের লাইট বা টর্চলাইটের আলো ফেলুন আয়নার ওপর। আয়নার খুব কাছে থেকে আলোটি ফেলুন। সম্ভব হলে ঘরের অন্য লাইট বন্ধ করে দিন, শুধু আপনার হাতের ওই আলোটি ছাড়া। এটা টু ওয়ে মিরর হলে, অন্য পাশে কী আছে যা দেখা যাবে।

নখ দিয়ে পরীক্ষা করুন
টু ওয়ে মিরর পরীক্ষা করার সবচেয়ে দুর্বল পদ্ধতি হলো নখ দিয়ে পরীক্ষা করা। এর ফলাফল নিখুঁত নাও হতে পারে। তবে এই পদ্ধতিও জেনে রাখা ভালো।

ব্যবহার করুন সেলফোন
সিকিউরিটি ক্যামেরা বা গোপন ক্যামেরা থেকে এক ধরনের ফ্রিকোয়েন্সি আসে যেটা মোবাইল ফোনের নেটওয়ার্ক বন্ধ করে দেয়। যদি কোনো জায়গায় বা রুমে দেখেন আপনার মোবাইল ফোন সার্ভিস দিচ্ছে না এবং আপনার নজরে কোনো ক্যামেরাও পড়ছে না, তাহলে মনে করবেন সেখানে কাছাকাছি কোথাও গোপন ক্যামেরা আছে।

অনলাইনে হয়রানির শিকার? করণীয়


ক্যাম্পাসেই নাদিয়া আর রাহাতের (ছদ্মনাম) পরিচয়, তারপর প্রেম। আসা হল পরষ্পরের আরও কাছাকছি। বছর দুই না যেতেই ভেঙ্গে গেল সম্পর্ক। ঘটনা এতটুকুতে শেষ হলে পারত। কিন্তু রাহাত তা হতে দিল না। ফেসবুকে ফেক আইডি খুলে বিভিন্ন গ্রুপ আর ইউটিউবে ছড়িয়ে দিল নাদিয়ার সঙ্গে তার অন্তরঙ্গ মুহুর্তের ছবি ও ভিডিও। যে ছিল হৃদয়ের দাবিদার আজ সে এক নির্মম বিভীষিকা। অপমানে লজ্জায় নাদিয়ার মনে হতে লাগল আত্মহননই বুঝি মুক্তির একমাত্র পথ।

নাদিয়ার মত এমন ভুক্তভোগী বোন হয়তো আছে আমার আপনার আশেপাশেই। সোশাল মিডিয়ার এ যুগে পরস্পরের সঙ্গে যোগাযোগ, তথ্যের আদান প্রদান যেমন সহজতর হয়েছে তেমনি বৃদ্ধি পেয়েছে ব্যক্তিগত তথ্য ও ছবি/ভিডিও অপব্যবহার করে ব্লেকমেইলিংসহ নানান রকম হয়রানির পরিমাণ।

কোন কোন ক্ষেত্রে ভিকটিম নিজেও জানছেন না তার তথ্য ও ছবি ব্যবহার করে অপরাধী/অপরাধীরা ইন্টারনেটে ছড়িয়ে দিচ্ছে আপত্তিকর মাল্টিমিডিয়া কন্টেন্ট বা উগ্র ধর্মীয়/সন্ত্রাসবাদী ধ্যানধারণা। প্রতিকার চাওয়া তো দূরের কথা অনেক সময় সামাজিক লোকলজ্জার ভয়ে তা প্রকাশও করাও মুশকিল হয়ে পড়ে। এ ধরণের সাইবার অপরাধের শিকার হতে পারেন যে কেউ। এমতাবস্থায় আপনার করণীয় কি?

কি ধরণের হয়রানির শিকার হতে পারেনঃ
ফেসবুক বা ইমেইল একাউন্ট হ্যাক হওয়া, ফেক আইডি খুলে আপত্তিকর ছবি/ভিডিও শেয়ার, উগ্রধর্মীয়-সন্ত্রাসবাদী কনটেন্ট শেয়ার, অন্যকে ফাঁসানোর উদ্দেশ্যে তার বিকৃত তথ্য ও ছবি ব্যবহার, হুমকি দিয়ে টাকা আদায়, অনলাইনে প্রশ্নফাঁস ইত্যাদি।

কোথায় অভিযোগ করবেনঃ
প্রাথমিকভাবে অভিযোগ করতে পারেন আপনার নিকটস্থ থানায়। অথবা, ই-মেইলে অভিযোগ জানাতে পারেন cyberhelp@dmp.gov.bd এই ঠিকানায়। অথবা যদি পরিচয় গোপন রেখে অভিযোগ করতে চান তাহলে Google Play Store থেকে ডাউনলোড করুন ডিএমপি’র কাউন্টার টেরোরিজম ডিভিশন এর Hello CT অ্যাপ। এ অ্যাপ ব্যবহার করে পাঠাতে পারবেন আপনার ব্যক্তিগত তথ্য।

সরাসরি কথা বলার প্রয়োজনবোধ করলে চলে যেতে পারেন ডিএমপি’র কাউন্টার টেরোরিজম ডিভিশনের Cyber Crime Unit অফিসে। কথা বলতে পারেন দায়িত্বরত কর্মকর্তার সঙ্গে এই নাম্বারে-০১৭৬৯৬৯১৫২২ । ঠিকানাঃ ঢাকা মেট্রোপলিটন পুলিশ হেডকোয়ার্টার্স, ৩৬ শহীদ ক্যাপ্টেন মনসুর আলী স্মরণী, রমনা, ঢাকা।

কিভাবে অভিযোগ করবেনঃ
ভিক্টিমাইজড হলে যত দ্রুত সম্ভব অভিযোগ জানানো উচিত। অভিযোগ করার ক্ষেত্রে আপনার অভিযোগের স্বপক্ষে কিছু প্রমাণাদি প্রয়োজন। যেমন এক্ষেত্রে সংশ্লিষ্ট আলামতের স্ক্রীনশট, লিংক, অডিও/ভিডিও ফাইল অথবা রিলেটেড ডকুমেন্টস। স্ক্রীনশট সংগ্রহের ক্ষেত্রে খেয়াল রাখতে হবে যেন Address Bar এর URL টি দৃশ্যমান হয়।

Hello CT অ্যাপ ও ই-মেইল এর মাধ্যমে অভিযোগ জানাতে চাইলে এসব কন্টেন্ট এটাচ করে আপলোড করতে পারেন। অন্যান্য ক্ষেত্রে সরাসরি সফট কপি দেয়া যেতে পারে। সর্বোপরি আপনি প্রয়োজনে Cyber Crime Unit এর অফিসারদের নিকট থেকে প্রয়োজনীয় পরামর্শ গ্রহণ করতে পারেন যা আপনার আইনগত ব্যবস্থা গ্রহণের সহায়ক হতে পারে।

প্রতিরোধ আপনার হাতেই: একটু সচেতন হলেই আপনি এড়াতে পারেন এমন বিব্রতকর ঘটনা। জেনে নিন নিরাপদ থাকার কিছু কৌশল

অচেনা, অপরিচিত কারও ফ্রেন্ড রিকোয়েস্ট গ্রহণ করবেন না। ফেসবুকে নিজের ব্যক্তিগত তথ্য সবার জন্য উম্মুক্ত রাখবেন না। আপনার ফেসবুক প্রোফাইলের প্রাইভেসি সেটিংস চেক করুন। অন্য কারও পোস্টে আপনাকে ট্যাগ করার অপশন উম্মুক্ত রাখবেন না।

প্ররোচিত হয়ে উস্কানিমূলক ছবি/ভিডিও শেয়ার করা থেকে বিরত থাকুন। সন্দেহজনক কোন লিংকে ক্লিক করবেন না। লগ-ইন আইডি ও পাসওয়ার্ড সংরক্ষণ করুন এবং প্রতিবার ব্যবহার শেষে লগ-আউট করুন। সন্দেহজনক কোন ইমেইল বা মেসেজ এর উত্তর প্রদান হতে বিরত থাকুন।

আপনার কোন পরিচিতজনের বিপদের কথা জানিয়ে ইমেইল অথবা মেসেজ আসলে আগে যাচাই করুন এবং যোগাযোগের ক্ষেত্রে সতর্ক থাকুন। বিপুল পরিমাণ অর্থ লটারীতে জিতেছেন-এমন তথ্যসহকারে পাঠানো ইমেইল বা মেসেজ এর উত্তর প্রদান হতে বিরত থাকুন। এসকল তথ্যসম্বলিত মেইল অনুসন্ধানে ভুয়া বলে প্রমাণিত হয়েছে।

একজন সুনাগরিক হিসেবে আপনার সচেতনতা ও সহযোগিতা আইনী ব্যবস্থার পাশাপাশি সাইবার অপরাধ নিয়ন্ত্রণ ও প্রতিরোধে অত্যন্ত গুরুত্বপূর্ণ ভূমিকা রাখে। কাজেই এসংক্রান্ত তথ্য দিন, নিরাপদে থাকুন। আপনার যেকোন প্রয়োজনে ঢাকা মেট্রোপলিটন পুলিশ সর্বদা আপনার পাশে রয়েছে।

Thursday, February 8, 2024

বারকাহ অর্জনের শ্রেষ্ঠ উপায় আলকুরআনের অনুধাবন

বারকাহ অর্জনের শ্রেষ্ঠ উপায় আলকুরআনের অনুধাবন

বান্দার জন্য বারকাহ খুবই প্রয়োজনীয় এটা ছাড়া তার জীবনের কোনো কিছুতেই তিনি প্রকৃত স্বাদ উপভোগ করতে পারবেন। আর শায়খ সুলাইমান আল রুহাইলি বলেন, তিনটি বিষয় ছাড়া বারকাহ অর্জন করা সম্ভব নয়। নিচে তিনটি বিষয় তুলে ধরা হলো;

১। কুরআন নিয়ে গভীর চিন্তা - ভাবনা করা। ২। আল্লাহ তায়া’লার কাছে বিনয়ের সহিত চাওয়া - প্রার্থনা করা। ৩। পাপ ও অবাধ্য কাজ থেকে নিজের নফসকে হেফাজত রাখা।

আর ইবনুল কাইয়্যেম (র:) বলেন,
অন্তরকে জীবিত রাখার চাবি হল- কোরআন নিয়ে গভীর চিন্তা ভাবনা করা, ভোর হওয়ার আগে (আল্লাহর কাছে) দোয়া করা এবং পাপ পরিত্যাগ করা।
কুরআন নিয়ে গভীর চিন্তা ও মর্ম উপলব্ধির জন্য কুরআনকে শুনতে হবে ও পড়তে হবে অর্থ সহ, যাতে করে সহজেই কুরআন অনুধাবন করতে পারা যায় এবং পৃথিবীর বর্তমান বাস্তবতাকে বিবেচনায় রেখে মানবকল্যানে এই কুরআনের বিধানকে প্রয়োগের কলাকৌশল নির্ধারণে নতুন নতুন সমস্যার সহজ ও সাধ্যপূর্ণ সমাধান বের করা যায়। তাই আসুন জীবনের প্রতিটি ক্ষেত্রে কুরআনে হাকীমের বিধান বাস্তবায়নের লক্ষ্যে কুরআন বুঝার চেষ্টা করি প্রতিদিন অন্তত আলকুরআনের একটি শব্দ হলেও বুঝার চেষ্টা করি। আমাদের জন্য সবচেয়ে বড় ও আশার বিষয় হলো আল্লাহ কুরআনকে বুঝার জন্য সহজ করেছেন যাতে করে আমরা কুরআন থেকে সহজে উপদেশ গ্রহন করতে পারি।

Monday, January 1, 2024

ফেসবুকে নিরাপদ থাকার পাঁচটি উপায়

ফেসবুকে নিরাপদ থাকার পাঁচটি উপায়

নিত্যদিন মানুষ ফেসবুকের মাধ্যমে একে অপরের সঙ্গে যুক্ত হচ্ছেন নানাবিদ কারণে। ব্যক্তিগত পরিচিত, ব্যবসায়িক লক্ষ্য, পড়াশুনার জন্য শিক্ষাপ্রতিষ্ঠানের সদস্যের সাথে আন্তযোগাযোগ থেকে নানাবিদ কারণে মানুষ আজ ফেসবুক ব্যবহার করে থাকে। কিন্তু এদল দুষ্ট লোকের জন্য ফেসবুকে নিরাপদ থাকা এখন সহজ নয়। তাই, অনলাইনে নিজেদের পরিচয়ের গোপনীয়তা রক্ষার মাধ্যমে যেকোনো ক্ষতিকর আক্রমণ ঠেকানোর পাশাপাশি আমরা যেসব তথ্য শেয়ার করি, তা নিরাপদ রাখার জন্য সচেতন থাকার কোনো বিকল্প নেই।

ফেসবুকে নিজের পরিচয় ও ব্যক্তিগত তথ্যের নিরাপত্তা নিশ্চিতে পাঁচটি অনন্য ফেসবুক সিকিউরিটি টুলের ব্যবহার জানাতে চেষ্টা করবো আজকে । এই টুলস গুলো সবগুলোই ফেসবুকের ডেস্কটপ বা মোবাইল অ্যাপ থেকে সহজে ব্যবহার করা যাবে।

ডেস্কটপ থেকে: প্রোফাইল অ্যাভাটার > সেটিংস অ্যান্ড প্রাইভেসি > সেটিংস
ফেসবুক অ্যাপ থেকে: মেন্যু > সেটিংস অ্যান্ড প্রাইভেসি > সেটিংস

(এক) Was that me? (এটা কী আমি ছিলাম?)
‘হোয়্যার ইউ আর লগড্ ইন’ সুবিধাটির মাধ্যমে আপনি কোন অবস্থান ও ডিভাইস থেকে অ্যাকাউন্টে লগ ইন করেছেন, তা দেখার সুযোগ পাবেন। এর মাধ্যমে আপনি আপনার অ্যাকাউন্টের যেকোনো অস্বাভাবিক কার্যক্রম বা অনাকাঙ্ক্ষিত ঘটনাকে চিহ্নিত করতে পারবেন এবং অপরিচিত কোনো স্থান থেকে লগ ইন হওয়া ডিভাইসকে ‘নট মি’ হিসেবে বেছে নেয়ার মাধ্যমে অ্যাকাউন্ট সুরক্ষিত করে তোলার পদক্ষেপ নিতে পারবেন। যদি আপনি প্রায়শই অনেকে ব্যবহার করে থাকে এমন কম্পিউটার বা অন্য কারো ডিভাইস থেকে ফেসবুকে লগ ইন করে থাকেন, তাহলে এই ফিচারটি নিয়মিত চেক করে দেখা আপনার জন্য খুবই জরুরি।

(দুই) Is that you? (এটা কি আপনি?)
অ্যাকাউন্টের নিরাপত্তা নিশ্চিতের সেরা উপায় হল অপরিচিত লগইনের জন্য অ্যালার্ট চালু করা। ‘গেট অ্যালার্টস অ্যাবাউট আনরিকগনাইজড লগইনস’ ফিচারটি চালু করার মাধ্যমে আপনি অপরিচিত কোনো ডিভাইস থেকে আপনার অ্যাকাউন্টে লগইন হওয়ার সাথে সাথে ফেসবুক অ্যাকাউন্ট, ফেসবুক মেসেঞ্জার ও নিবন্ধিত ইমেইলে একটি নোটিফিকেশন পেয়ে যাবেন, ফলে অস্বাভাবিক বা অনাকাঙ্ক্ষিত যেকোনো কার্যক্রম দ্রুত চিহ্নিত করতে পারবেন।

(তিন) Strong Password পাসওয়ার্ডকে হালকাভাবে নেবেন না
অনেকেই মনে রাখার সুবিধার্থে সহজ এবং নিজের বিশেষ কোনো স্মৃতির (জন্মদিন, বার্ষিকী, স্বামী/স্ত্রী/প্রিয়জনের নাম) সাথে মিল রেখে পাসওয়ার্ড ব্যবহার করেন, যা সহজেই অনুমান করে নেয়া যায়। তাই, অ্যাকাউন্টের নিরাপত্তা জোরদার করে হ্যাকিং সফটওয়্যার ব্যবহারকারীদের জন্য কাজটি কঠিন করে দিতে হলে পাসওয়ার্ডে থাকা চাই সংখ্যা, বিভিন্ন ক্যারেক্টার ও শব্দের অনন্য সমন্বয়। অপেক্ষাকৃত দীর্ঘ ও বিভিন্ন ক্যারেক্টার মিলিয়ে দেয়া পাসওয়ার্ড চুরি করা তুলনামূলকভাবে কঠিন। সেটিংস অ্যান্ড প্রাইভেসি থেকে চেঞ্জ পাসওয়ার্ডে ক্লিক করে আপনি আপনার পাসওয়ার্ডটি পরিবর্তন করে নিতে পারেন। অ্যাকাউন্টের নিরাপত্তা নিশ্চিতে এটিকে সবচেয়ে গুরুত্বপূর্ণ পদক্ষেপ হিসেবেও বিবেচনা করা যায়।

পাসওয়ার্ড তৈরির কিছু টিপস!
আপনার ফেসবুকের পাসওয়ার্ড আপনার ইমেইল বা ব্যাংক অ্যাকাউন্টের মতো অন্যান্য অ্যাকাউন্টে ব্যবহৃত পাসওয়ার্ডের চাইতে ভিন্ন হওয়া উচিত। পাসওয়ার্ড যত দীর্ঘ, ততই নিরাপদ। পাসওয়ার্ড নির্বাচনের ক্ষেত্রে আপনার ই-মেইলের ঠিকানা, ফোন নম্বর বা জন্মদিনের মতো অনুমেয় তথ্যগুলোর ব্যবহার এড়িয়ে চলা উচিত।

(চার) দুই স্তরের নিরাপত্তা
আপনার ফেসবুক অ্যাকাউন্টকে আরো নিরাপদ করে তুলতে চাইলে এর টু-ফ্যাক্টর অথেনটিকেশন বা টুএফএ সুবিধা ব্যবহার করতে পারেন। এক্ষেত্রে লগইনের চেষ্টারত ব্যক্তি আপনিই কি না, তা নিশ্চিতে দুটি ধাপ পার করতে হবে। সাধারণত প্রথম ধাপে পাসওয়ার্ড প্রবেশের পর দ্বিতীয় ধাপে ব্যবহারকারীকে একটি লগইন কোডও প্রবেশ করতে হবে, যা ওই ব্যবহারকারীর নিবন্ধিত মোবাইল ফোন নম্বরে টেক্সট মেসেজ বা ওটিপি (ওয়ান টাইম পাসওয়ার্ড) হিসেবে পাঠাবে ফেসবুক।

ব্যক্তিগত বা অর্থ সংক্রান্ত তথ্যের সংশ্লিষ্টতা রয়েছে, এমন ক্ষেত্রে ব্যাংক বা অন্যান্য অনলাইন সেবা প্রতিষ্ঠানগুলো প্রায়শই এ ধরনের দুই স্তরের নিরাপত্তা নিশ্চিত করে থাকে। নিরাপদ উপায়ে লগইনের পর আপনি প্রয়োজনে অথোরাইজড লগইনস সুবিধার মাধ্যমে যে সকল ডিভাইস নিয়মিত ব্যবহার করে থাকেন, সেগুলোকে আলাদাভাবে নির্বাচিত করে রাখতে পারেন; সেক্ষেত্রে, পরবর্তীতে এই ডিভাইসগুলোতে আর কোড দিতে হবে না। এছাড়াও, আপনি অ্যাপ পাসওয়ার্ডসও সেট করে নিতে পারেন।

(পাঁচ) ক্ষতিকর সফটওয়্যার থেকে সতর্ক থাকুন
যেকোনো সফটওয়্যার বা এ্যাপ ডাউনলোড করার আগে নিশ্চিত হোন, এটি বিশ্বাসযোগ্য কি না। আপনার ওয়েব ব্রাউজারটি হালনাগাদকৃত রাখুন এবং ব্রাউজারের অ্যাড-অনস বা যেকোনো অ্যাপের আচরণ সন্দেহজনক মনে হলে তা মুছে ফেলুন। অপরাধপ্রবণ ডেভেলপাররা কার্টুন ইমেজ এডিটর বা মিউজিক প্লেয়ারের মত বিভিন্ন মজার বা কার্যকর অ্যাপের আদলে ক্ষতিকর অ্যাপ তৈরি করে তা মোবাইল অ্যাপ স্টোরের মাধ্যমে ছড়িয়ে দেয়।

এই অ্যাপগুলো ইনস্টলের পর উল্লেখিত ফিচারের সুবিধা পাওয়ার জন্য ব্যবহারকারীদের ফেসবুকের মাধ্যমে লগইনের প্রয়োজনীয়তা তৈরি করে, যা আসলে তাদের তথ্যচুরির কৌশল। কেউ তথ্য প্রবেশ করালেই ক্ষতিকর সফটওয়্যারটি তা চুরি করে নেয় এবং পুরোপুরিভাবে ওই অ্যাকাউন্টের নিয়ন্ত্রণ নিয়ে নেয়, যার মাধ্যমে তারা পরবর্তীতে ব্যবহারকারীর ব্যক্তিগত তথ্য চুরি করে বা ব্যবহারকারীর বন্ধুদের বিভিন্ন মেসেজ দেয়ার সক্ষমতা অর্জন করে এবং তাকে জীবনকে বিষিয়ে তুলতে কাজ করে।

ফেসবুক অ্যাকাউন্ট হ্যাক হলে কী করবেন?

ফেসবুক অ্যাকাউন্ট হ্যাক হলে কী করবেন?
 
আপনার ফেসবুক অ্যাকাউন্টটি যদি হ্যাকড হয়ে থাকে, তাহলে বেশ কিছু উপায়ে সেটা পুনরুদ্ধার করতে পারেন। হ্যাকড হওয়া ফেসবুক অ্যাকাউন্ট পুনরুদ্ধারে আপনি যে পদ্ধতিগুলো প্রয়োগ করতে পারেন, সে বিষয়ে আলোচনা করা হলো।
ফেসবুক অ্যাকাউন্ট হ্যাকড হলে প্রথমে আপনাকে পাসওয়ার্ড রিসেট করতে হবে। এর জন্য আপনাকে ফেসবুক ওয়েবসাইটে যেতে হবে। এরপর 'ফরগট পাসওয়ার্ড?' অপশনটি সিলেক্ট করতে হবে। অ্যাকাউন্টটি চালু করার সময় যে মোবাইল নাম্বার বা ই-মেইল আইডি দেওয়া ছিল সেটা লিখতে হবে। এরপর মেন্যু থেকে 'রিসেট ইয়োর পাসওয়ার্ড' সিলেক্ট করতে হবে। তারপর নতুন পাসওয়ার্ড ব্যবহার করে ফেসবুক লগ ইন করা যাবে। কিন্তু হ্যাকার বা হ্যাকাররা যদি ফেসবুক আইডি হ্যাক করার পর অ্যাকাউন্ট খোলার সময় যে ই-মেইল আইডি বা মোবাইল নম্বর দেওয়া ছিল সেটা পরিবর্তন করে দেয়, তাহলে কী হবে?
 
সেই পরিস্থিতিতে প্রথমেই যা করতে হবে তা হলো, আইডি হ্যাক হওয়ার বিষয়টি ফেসবুককে জানাতে হবে। এটা করার জন্য ww.facebook.com/hacked-এ যেতে হবে এবং 'my account is compromised' অপশনটি সিলেক্ট করতে হবে। এরপর সঠিকভাবে ব্যবহারকারীর নাম, ই-মেইল অ্যাড্রেস বা মোবাইল নম্বর দিয়ে অ্যাকাউন্টটি শনাক্ত করতে হবে। এরপর 'সিকিউরিটি চেক' অপশন হিসেবে ক্যাপচা (বিশেষ কোড) লিখলে ফেসবুক আপনাকে পুরানো পাসওয়ার্ডসহ একাধিক নিরাপত্তা সংক্রান্ত বিষয়ে প্রশ্ন জিজ্ঞাসা করবে।  
আপনি সঠিকভাবে প্রশ্নগুলোর উত্তর দিয় সাবমিট বাটন সিলেক্ট করলে আপনার অভিযোগটি ফেসবুকের কাছে চলে যাবে। 
হ্যাকাররা প্রায়শই ফেসবুক আইডিতে অ্যাক্সেস নিয়ে সেটা থেকে বন্ধুবান্ধব বা পরিবারের সদস্যদের কাছে অশ্লীল বার্তা, ছবি বা ভিডিও পাঠায়। আবার কিছু হ্যাকার পরিচিত লোকজনের কাছ থেকে অর্থ আদায় বা সাহায্য চেয়ে অনুরোধ করে। অনেকে আবার অযাচিত পোস্ট স্প্যাম ছড়িয়ে দিতে পারে। তাই কোনো ব্যবস্থা নেওয়ার আগেই সবাইকে জানিয়ে দিতে ভুলবেন না যে আপনার অ্যাকাউন্টটি হ্যাকড হয়েছে।
আরো কিছু ফেসবুক সেটিংস আছে যে, গুলো আপনাকে আপদকালীন সময়ে সাহায্য করতে পারে। চলুন তাও জেনে নেই।
 

আপনি যদি সেটিংসের চুজ ফ্রেন্ডস টু কনট্যাক্ট ইফ ইউ গেট লকড আউট অপশনটি চালু করে রাখেন, তাহলে পরবর্তীতে এই ফাংশন ব্যবহার করে আপনার প্রয়োজনে অ্যাকাউন্ট পুনরুদ্ধার করতে পারবেন। এই ফাংশনের মাধ্যমে আপনি ৩-৫ জন বিশ্বস্ত ব্যক্তিকে বাছাই করতে পারবেন, যারা অ্যাকাউন্টের নিয়ন্ত্রণ ফিরে পাওয়ার ক্ষেত্রে আপনাকে ভবিষ্যতে সহায়তা করবে।

এই ফাংশনটি চালু করতে হলে আপনাকে লগইন পেজের ফরগটেন অ্যাকাউন্ট? অপশন নির্বাচন করতে হবে। এরপর ইমেইল বা ফোন নাম্বার দিয়ে আপনার অ্যাকাউন্টটি সার্চ করতে হবে। অ্যাকাউন্ট খুঁজে পাওয়ার পর আপনি আপনার পূর্বনির্ধারিত বিশ্বস্ত ব্যক্তিদের নাম প্রবেশের সুযোগ পাবেন। তাদের কাছে এরপর একটি অ্যালার্ট এবং লিঙ্ক পৌঁছে যাবে, যাতে কেবল তারাই প্রবেশ করতে পারবেন। আপনার নির্বাচিত ব্যক্তিরা ওই লিঙ্কে প্রবেশের একটি রিকভারি কোড পাবেন, যা তারা আপনাকে জানাবেন এবং আপনি এর মাধ্যমে আবার নিজ অ্যাকাউন্টে প্রবেশ করতে পারবেন।

লক পরিবর্তন করা
অ্যাকাউন্ট পুনরুদ্ধার হয়ে যাওয়ার পর সিকিউরিটি অ্যান্ড লগইন সেটিংসে গিয়ে পাসওয়ার্ড পরবর্তন করা অথবা ইউজ টু-ফ্যাক্টর অথেনটিকেশন বা টুএফএ চালু করা খুবই জরুরি। এক্ষেত্রে আপনার অ্যাকাউন্টের ডেটায় অ্যাক্সেস রয়েছে, এমন যেকোনো সন্দেহজনক বা ক্ষতিকর অ্যাপ্লিকেশন মুছে দেয়ার পরামর্শ দেয় ফেসবুক। আপনি সেটিংসের অ্যাপস অ্যান্ড ওয়েবসাইট অপশন থেকে বর্তমানে ব্যবহৃত হচ্ছে না এমন, বা আপনার পরিচিত নয় এমন অ্যাপস খুঁজে বের করে তা রিমুভ করে দিতে পারেন।

এছাড়া, আপনি আপনার ফেসবুক অ্যাকাউন্টের সেটিংসের ‘লগইনস অ্যান্ড সিকিউরিটি’ অপশনের গেট অ্যালার্টস অ্যাবাউট আনরিকগনাইজড লগইনস-এ সাইন আপ করে রাখতে পারেন। অপশনটি নির্বাচিত থাকলে অপরিচিত যেকোনো ডিভাইস থেকে অ্যাকাউন্টে লগইন করা হলে ফেসবুক আপনাকে সাবধান করবে এবং অ্যাকাউন্ট নিরাপদ রাখতে প্রয়োজনীয় ধাপগুলো অনুসরণে সহায়তা করবে।

ফেসবুক সহ যেকোনো নতুন অ্যাপ ও প্ল্যাটফর্মে ক্ষতিসাধনের জন্য হ্যাকাররা প্রতিনিয়ত নিজেদের কৌশল বদলাতে থাকে। তাই সবসময় সতর্ক থাকা, সিকিউরিটি চেক এর মাধ্যমে কার্যকরভাবে অ্যাকাউন্টের নিরাপত্তা জোরদার করা ও হ্যাক হলে কী করতে হবে, তা জেনে রাখা অত্যন্ত গুরুত্বপূর্ণ।


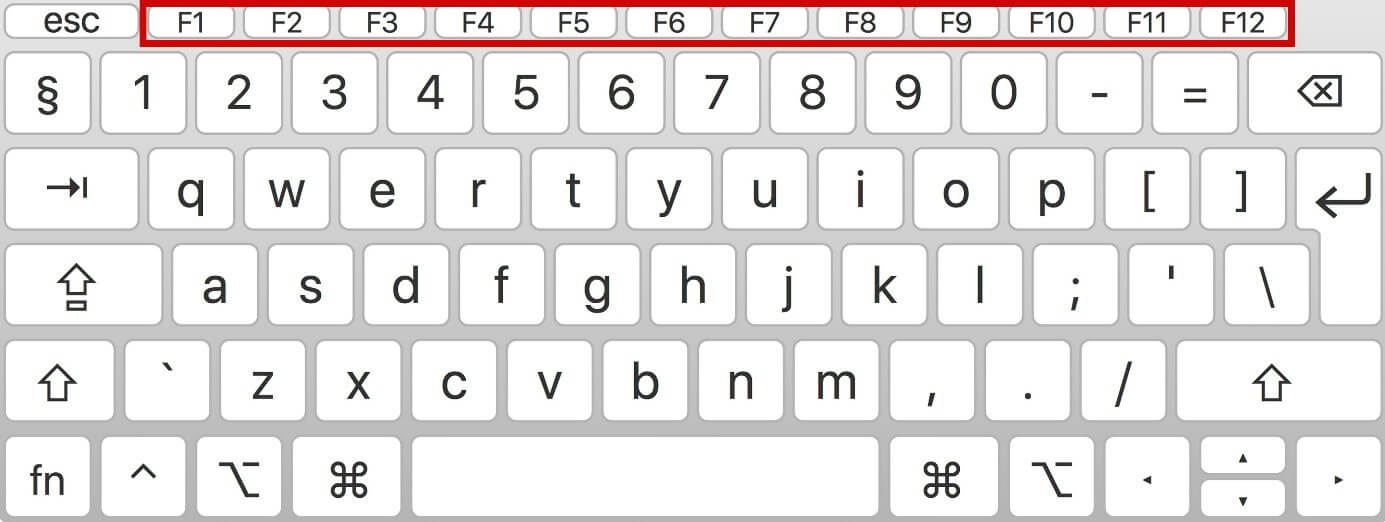
কম্পিউটারের কি-বোর্ডের F বাটন কী ও এর কাজ

 কম্পিউটারের কি-বোর্ডের F বাটন কী ও এর কাজ

 https://www.ionos.co.uk/digitalguide/fileadmin/DigitalGuide/Screenshots_2020/function-keys-mac-keyboard.jpg

কম্পিউটারের কি-বোর্ডের একেবারে উপরে F1 থেকে F12 পর্যন্ত পরপর কয়েকটি অপশন থাকে এগুলোকে ফাংশন বাটন বলে। কিন্তু অনেকেরই অজানা যে, ওই কিগুলো কম্পিউটারের সামনে আপনাকে স্মার্ট করে তুলবে। দ্রুত কাজ সেরে ফেলার পক্ষে যথেষ্ট।

F1: প্রায় সব প্রোগ্রামেরই হেল্প স্ক্রিন খুলে যায় এটা টিপলে। অর্থাৎ, আপনি কোনো একটি প্রোগ্রাম সম্পর্কে জানেন না। F1 টিপলেই সংশ্লিষ্ট প্রোগ্রামের বিস্তারিত তথ্য ও প্রশ্নোত্তর সমেত একটি স্ক্রিন খুলে যাবে।

F2: কোনো একটি ফাইল বা ফোল্ডারের rename দিতে গেলে, অনেকেই মাউসের সাহায্য নেন। শর্টকাটটা হলো F2। মাউসের প্রয়োজনই পড়বে না।

F3 : কোনো একটি অ্যাপ্লিকেশনের (সেই মুহূর্তে যে অ্যাপ্লিকেশনটি ব্যবহার করছেন) সার্চ ফিচার খুলে যায় এই কি টিপলে।

F4 : উইন্ডো বন্ধ করার জন্য F4 দারুণ শর্টকাট। Alt+F4 টিপলে অ্যাক্টিভ উইন্ডো বন্ধ হয়ে যাবে।

F5 : কোনো একটি পেজ রিফ্রেশ বা রিলোড করতে গেলে খামোখা মাউস নাড়াচড়ায় সময় নষ্ট না করে F5 টিপে দিন।

F6 : এটা টিপলে ইন্টারনেট ব্রাউজারে কারসার সোজা চলে যায় অ্যাডড্রেস বার-এ।

F7 : মাইক্রোসফট ওয়ার্ড, এক্সেল, ডকুমেন্ট বা অন্য কোনো অ্যাপ্লিকেশনে কিছু লেখার পর বানান ও ব্যাকরণগত কোনো ভুল থাকলে ধরিয়ে দেবে F7। এটি স্পেলিং ডায়ালগ ওপেন করার বহুল ব্যবহৃত শর্টকাটও।

F8 : উইন্ডোজের বুট মেন্যুকে ব্যবহার করতে পারবেন এই কি এর মাধ্যমে।

F9 : মাইক্রোসফট ওয়ার্ডে কোনো ডকুমেন্ট রিফ্রেশ করতে চাইলে ও মাইক্রোসফট আউটলুকে ইমেল পাঠানো ও রিসিভের কাজ মিটে যায় এই শর্টকাট কি এর সাহায্যে।

F10 : কোনো একটি অ্যাপ্লিকেশনে মেন্যু বার আনতে গেলে বেশির ভাগ মানুষই রাইট ক্লিক করেন মাউসে। দরকারই পড়ে না যদি আপনি shift+F10 ব্যবহার করেন। দেখাবেন, রাইট ক্লিকের কাজ হয়ে যাবে।

F11 : ইন্টারনেট ব্রাউজারে ফুলস্ক্রিন মোডে ঢুকতে ও বেরোতে কাজ করে F11 কি।

F12 : মাইক্রোসফট ওয়ার্ডে ডকুমেন্ট Save as করতে গেলে মাউসের সাহায্য না নিয়ে এই কি-এ শর্টকাটে সেরে ফেলুন।

অজান্তেই কেউ কল রেকর্ড করছে কি না বুঝবেন যেভাবে

 অজান্তেই কেউ কল রেকর্ড করছে কি না বুঝবেন যেভাবে

প্রয়োজনে-অপ্রয়োজনে অনেকেই কল রেকর্ড করে রাখেন। তবে অনেকেই অপর পাশের মানুষের অজান্তেই কল রেকর্ড করেন। এতে যে সব সময় ক্ষতি হয় তা কিন্তু নয়, মাঝেমধ্যে উপকারও হয় বটে। বিশেষ করে গুরুত্বপূর্ণ মিটিং বা লেনদেনের ব্যাপারে।


এখন কল রেকর্ড করা খুবই স্বাভাবিক একটি ব্যাপার। কিছু কিছু মোবাইলে এখন অটোকল রেকর্ডিং থাকে। আবার বিভিন্ন থার্ট পার্টি অ্যাপের মাধ্যমেও এ কাজটি করা যায়। জরুরি কথা রেকর্ড করার প্রয়োজন পড়ে অনেক সময়। তবে অনুমতি ছাড়াই কল রেকর্ড করে তা দিয়ে ব্ল্যাকমেইল করার ঘটনা অহরহ ঘটছে। সম্মান ক্ষুণ্ন করতে ছড়িয়ে দেওয়া হয় সামাজিক মাধ্যমগুলোতে। এতে ক্ষতিগ্রস্ত হচ্ছেন সেই ব্যক্তি, সঙ্গে তার পরিবার এবং সমাজও।

আগের মতো গোপনে কল রেকর্ড করার দিন ফুরিয়েছে। অ্যানড্রয়েড ফোনে যথেচ্ছ কল রেকর্ডিংয়ে বিধি-নিষেধ চাপিয়েছে গুগল। নতুন স্মার্ট ফোনে কল রেকর্ডিংয়ে বসালেই একটি যান্ত্রিক স্বরে ফোনের ওপারে থাকা ব্যক্তির কাছে বার্তা যাবে, ‘আপনার এ কলটি রেকর্ড করা হচ্ছে।’ আবার রেকর্ডিং বন্ধ করা হলে সেই বার্তাও দুজনে পাবেন। কনফারেন্স কলের ক্ষেত্রেও তাই হবে।

যেসব ফোনে কল রেকর্ডিংয়ের সুবিধা রয়েছে, এদিকে কল রেকর্ডিংয়ের ঘোষণা শোনা যায় না এখনকার মতো, তাদের কলে ভালো করে কান পাতলেই কিন্তু জানতে পারবেন রেকর্ড চলছে কি না। কারণ ওইসব পুরনো মডেলের ফোন থেকে কল রেকর্ড করা হলে টানা একটি বিপ সাউন্ড শুনতে পাবেন আপনি। আর ফোনের মধ্যে এমন কোনো শব্দ পেলে সচেতন হয়ে যান। কারণ আপনার ওই কলটি রেকর্ড করা হচ্ছে। আপনার বলা কথা, তথ্য এমনকি আপনার গলাও কিন্তু ব্যবহার হতে পারে প্রতারণার কাজে।

আবার অনেক সময় বিপ বিপ সাউন্ড না হয়ে আপনার নিজের কথা গুলোই আপনার কাছে প্রতিধ্বনিত হয়, তখনও বুঝবেন যে, অপর প্রাপ্ত থেকে আপনার কথা রেকর্ড করা হচ্ছে। 

এমন কিছু হলে সাথে সাথে আপনি তাকে বলুন আপনি আমার কথা আমার অনুমতি ছাড়া রেকর্ড করছেন এটা আইনত অপরাধ। এমন কাজ থেকে বিরত থাকার জন্য অনুরোধ করবেন। যদি শুনে ভালো আর যদি না শুনে তাবে কল কেটে দিন।

Professional Skills

IsDB-BISEW আইটি স্কলারশিপ (IT Scholarship) প্রোগ্রামের বাছাই পরীক্ষা

IsDB-BISEW আইটি স্কলারশিপ (IT Scholarship) প্রোগ্রামের বাছাই পরীক্ষা আইএসডিবি বাংলাদেশে মুসলিম শিক্ষার্থীদের এটি একটি উন্নত বিশাল সুযোগ     ...